Access Control by Design
Wer darf welche Informationen sehen und welche Operationen ausführen? Rollen und Berechtigungen bilden den zulässigen Zugang ab – beim Abruf, im Kontext für das Sprachmodell und in der Ausgabe.
Quellenrechte, zulässige Verarbeitung und menschliche Prüfung sind Teil der fachlichen Arbeit. Drei Architekturprinzipien geben dafür die Richtung vor.
Erstgespräch vereinbarenZur BroschüreKOVENTA-Broschüre: Ansatz, Funktionen und Anwendung im Überblick
Governance-Prinzipien
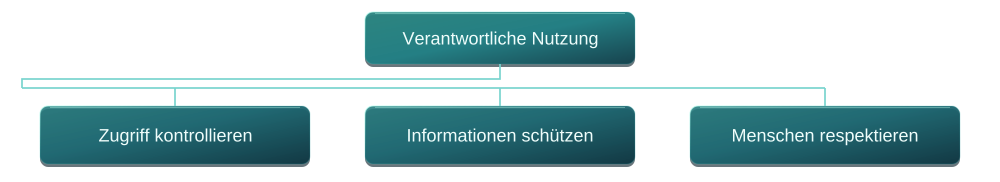
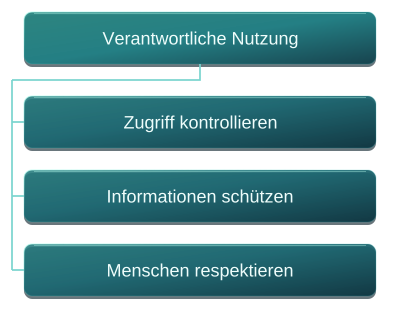
Ein Wissenssystem verarbeitet Informationen mit unterschiedlichen Rechten, Vertraulichkeiten und fachlichen Rollen. Verantwortung beginnt deshalb bei der Auswahl der Quellen. Was darf für welchen Zweck verarbeitet werden? Wer darf zugreifen? Welche Ergebnisse dürfen weiterverwendet werden?
Diese Fragen werden für jeden Einsatz geklärt. Eine geeignete technische Umgebung unterstützt die Kontrolle. Sie ersetzt weder die Prüfung des Nutzungsrahmens noch die organisatorische Verantwortung. Auch lokaler Betrieb erlaubt nicht automatisch die Verarbeitung fremder Inhalte.
Wer darf welche Informationen sehen und welche Operationen ausführen? Rollen und Berechtigungen bilden den zulässigen Zugang ab – beim Abruf, im Kontext für das Sprachmodell und in der Ausgabe.
Herkunft, Fassung, fachliche Bedeutung und Nutzungsrahmen bleiben Teil jeder Verarbeitung. Vertraulichkeit und Zweck entscheiden, welche Inhalte wie verarbeitet oder an ein Sprachmodell übergeben werden.
Wissensarbeit soll nicht zur Grundlage individueller Leistungs- oder Verhaltensprofile werden. Identitätsprüfung, fachliche Verarbeitung und technische Nutzungsdaten werden getrennt betrachtet.
Die drei Prinzipien beschreiben die Gestaltungsrichtung von KOVENTA. Sie werden stufenweise umgesetzt und sind nicht zertifiziert. Welcher technische und organisatorische Umfang für einen Einsatz gilt, wird vorab festgelegt.
Eine Aussage kann direkt auf einer Quelle beruhen, aus mehreren Informationen abgeleitet sein oder als KI-Vorschlag vorliegen. Diese Unterschiede bleiben sichtbar. Quellenbezug, Fundstelle und Fassung unterstützen die Prüfung. Der Prüfstatus zeigt, welche Bewertung bereits erfolgt ist.
Fachkräfte prüfen, ob die Quelle geeignet ist, zur Aufgabe passt und die Schlussfolgerung trägt. Ein korrektes Zitat schließt einen Interpretationsfehler nicht aus. Offene Fragen werden deshalb als offene Fragen festgehalten.
Eine Beziehung in der Galaxy ist kein Konformitätsnachweis. Bewertung und Verwendung verantworten die zuständigen Menschen.
Arbeitsfolge in 4 Schritten
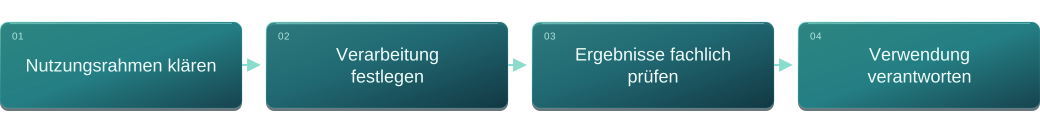
Quellen, Rechte, Zweck und benötigte Fachbeiträge bestimmen.
Umgebung, Zugriff und zulässigen Umfang für den Einsatz klären.
Belege, Fundstellen, Aussagebasis und Schlussfolgerungen bewerten.
Offene Punkte berücksichtigen und die Freigabe für die weitere Nutzung einholen.
Die vorgesehene Architektur trennt drei Bereiche: die Prüfung von Berechtigungen, die fachliche Wissensverarbeitung und die technische Beobachtung des Betriebs. Ziel ist, notwendige Sicherheitsfunktionen zu ermöglichen und die personenbezogene Beobachtung der Wissensarbeit zu begrenzen.
Identity for authorization, not for observation. Non-Linkability by Default.
Welche Schutzgrenzen bereits technisch umgesetzt sind und welche noch entwickelt werden, wird für jeden Einsatz transparent dargelegt. Datenschutz, Informationssicherheit und gegebenenfalls Mitbestimmung bleiben Teil der Einführung.